Publican la auditoria a Lotenal por el ataque en 2021
Lunes 04 de Julio 2022 / 14:20
⏱ 4 min de lectura
(México).- La Lotería Nacional (Lotenal) recibió un ataque cibernético que secuestró miles de datos en 2021, y ahora se sabe que se debió a la obsolescencia de equipos y a sus sistemas vulnerables sin actualizaciones de seguridad. Y, aún posterior a ello, los riesgos continuaron.
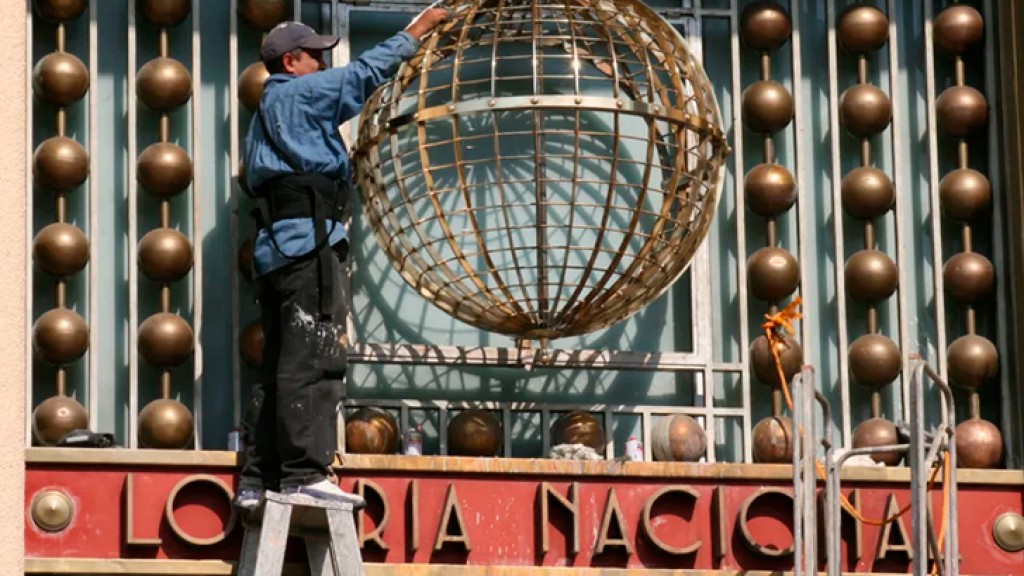
Esto provocó que dichas afectaciones “impidieron la operación entre 27 a 77 días de los sistemas críticos y secundarios”, reconoció la Lotenal, según informó la Auditoría Superior de la Federación en la revisión de Cumplimiento a Tecnologías de Información y Comunicaciones.
“El servidor de aplicaciones de legado que fue atacado tenía una versión vulnerable de sistema operativo, asimismo, no contaba con soluciones ni actualizaciones de seguridad (parches) por parte del fabricante”, advierte la Auditoría.
El 27 de mayo de 2021, la empresa de seguridad informática Seekurity reveló en su cuenta de Twitter que Lotenal había recibido un ataque cibernético. “El grupo de ransomware Avaddon anuncia que la Lotenal de México (Pronósticos Deportivos), es una de sus nuevas víctimas, al contar ‘con datos como contratos y convenios de 2009 a 2021, documentos legales, correspondencia, finanzas, datos notariales, outsourcing, y mucho más’”.
El ataque había ocurrido días antes, el 14 de mayo de 2021, en sus servidores virtuales que se encontraban administrados por la empresa INNOB IT GROUP, S.A. de C.V., en el contrato número 012-2021 “Servicio de un Centro de Administración Tecnológica (CAT) Empresarial”.
Sin embargo, la Auditoría no publica en su informe más investigación al respecto, como el monto del contrato, las razones de incumplimiento de seguridad, ni ninguna responsabilidad hacia la empresa. Tampoco las implicaciones de la afectación a su sistema durante 77 días, como la misma Lotenal reconoció.
Solo emitió una promoción de responsabilidad administrativa contra los funcionarios que “las irregularidades de los servidores públicos que, en su gestión, omitieron establecer y supervisar el cumplimiento de las medidas de seguridad referentes al procesamiento y salvaguarda de los activos de tecnologías de la información”.
La Auditoría también presume un probable daño o perjuicio por 4 millones 479 mil pesos, por los pagos de 352 computadoras que se venían instalando desde 2017, pese a que el contrato advertía que debían ser equipos actualizados.
El ataque consistió en un secuestro de datos (ransomware) gracias a que pudieron entrar a la cuenta institucional de dos usuarios vulnerados, posiblemente por un ataque de suplantación de identidad (phishing), en donde fueron reveladas sus credenciales para el acceso a la red privada virtual (VPN) hacia el interior de la red de la Lotería Nacional. Esto permitió “atacar un servidor de aplicaciones de legado sin actualizaciones de seguridad”, advierte la ASF.
En la revisión del caso, la Auditoría encontró que el proveedor que tenía la responsabilidad de la administración, monitoreo y alertamiento de los servidores para activar los servicios de seguridad informática, pero “no dio ningún aviso de comportamientos anómalos para tomar medidas de prevención y mitigación ante el ataque cibernético”.
Además, “los servidores afectados tenían versiones de sistemas operativos fuera del soporte del fabricante; asimismo, ninguno de los servidores contaba con soluciones para la prevención de pérdida de datos ni con actualizaciones de seguridad (parches)”.
El resultado del ataque
El resultado del ataque fue la afectación de 44 sistemas y bases de datos, de los cuales cinco eran de criticidad alta (11.4%), 24 de criticidad media (54.5%) y 15 de criticidad baja (34.1%). Lo cual impidió la operación del organismo de 27 a 77 días.
La Auditoría también realizó una evaluación sobre la ciberseguridad posterior al ataque de mayo de 2021 y encontró vulnerabilidades entre los 20 controles de seguridad críticos (CSC) y que a su vez incluyen 149 actividades de control individuales.
Entre los hallazgos está que “no se cumple con el objeto de implementar procesos y herramientas para rastrear, controlar, prevenir y corregir el uso, la asignación y la configuración de privilegios administrativos en computadoras, redes y aplicaciones”.
Además, “no se cumple en su totalidad con el objeto de reunir, administrar y analizar registros de auditoría de eventos que podrían ayudar a detectar, comprender o recuperarse de un ataque”.
Categoría:Loteria
Tags: Sin tags
País: México


Evento
SiGMA North America 2026
01 de Septiembre 2026
CP Games en SiGMA North America: Localización, integración y crecimiento regional
(Ciudad de México, Exclusivo SoloAzar).- Tras una exitosa presentación en SiGMA North America, Caio Ruiz, Director de Crecimiento y Asociaciones Estratégicas de CP Games, reflexiona sobre las principales conclusiones del evento. Analiza la necesidad crítica de contar con estrategias localizadas en todo el continente americano, la importancia de las integraciones técnicas flexibles y los próximos pasos de la compañía para navegar por los diversos escenarios del juego en LatAm y Norteamérica.
Martes 22 de Sep 2026 / 12:00
"Nuestro foco de crecimiento está en México y el resto de Latinoamérica", Alberto Alfieri, Co-Fundador de Blokotech
(Ciudad de México, Exclusivo SoloAzar).- Tras participar en SiGMA North America y recibir el premio a Best Casino Platform 2026, el cofundador de Blokotech hace un balance sobre las oportunidades en el mercado mexicano y regional. Además, detalla las innovaciones de su plataforma mediante Inteligencia Artificial y los próximos pasos en la estrategia de expansión de la compañía.
Martes 22 de Sep 2026 / 12:00
SiGMA North America analiza la paradoja de los VIP
(Ciudad de México, Exclusivo SoloAzar).- En SiGMA North America 2026, realizada en Ciudad de México, la conferencia “The VIP Paradox: Emotional Intelligence vs. Revenue Pressure” reunió a Beatriz Melges, Regional Director de BetConstruct AI; Rodrigo Ripol, Business Development Officer de AHIS; Erick Sapien, Country Manager de BC.GAME; y Thomas Carvalhaes, Founder y CEO de TC iGaming Advisors LATAM, para analizar el equilibrio entre la gestión de jugadores VIP, la generación de ingresos, la protección del jugador y la inteligencia emocional.
Martes 22 de Sep 2026 / 12:00
SUSCRIBIRSE
Para suscribirse a nuestro newsletter, complete sus datos
Reciba todo el contenido más reciente en su correo electrónico varias veces al mes.